Supply Chain Continuity Management wirksam umsetzen
Supply Chain Continuity Management sichert kritische Lieferbeziehungen, schafft Transparenz und stärkt die Handlungsfähigkeit bei Störungen und Krisen.Wenn ein einzelner Zulieferer ausfällt, steht selten nur eine Bestellung auf dem Spiel. Häufig geraten Produktion, IT-Services, Kundenversorgung, regulatorische Pflichten und die Reputation zugleich unter Druck. Supply Chain Continuity Management schafft die Voraussetzungen, solche Abhängigkeiten frühzeitig zu erkennen, belastbar zu bewerten und im Störungsfall handlungsfähig zu bleiben.
Dabei geht es nicht darum, jede Lieferunterbrechung zu verhindern. Das wäre wirtschaftlich weder realistisch noch erforderlich. Entscheidend ist, kritische Geschäftsprozesse innerhalb akzeptierter Zeiten fortführen oder geordnet wiederherstellen zu können - auch dann, wenn Lieferanten, Logistikpartner, Cloud-Anbieter oder spezialisierte Dienstleister betroffen sind.
Was Supply Chain Continuity Management leistet
Supply Chain Continuity Management ist ein zentraler Baustein des Business Continuity Managements. Es verbindet die Anforderungen kritischer Geschäftsprozesse mit den Risiken und Wiederanlaufmöglichkeiten entlang der Liefer- und Leistungskette. Im Fokus stehen nicht nur physische Warenströme, sondern ebenso externe IT-Services, Datenlieferanten, Wartungsunternehmen, Personaldienstleister, Energieversorgung und weitere ausgelagerte Leistungen.
Die entscheidende Frage lautet daher nicht: „Welche Lieferanten haben wir?“ Sie lautet: „Welche externen Leistungen benötigen wir, damit unsere zeitkritischen Prozesse ihre Mindestleistung erbringen können?“ Diese Perspektive verhindert, dass Organisationen viel Aufwand in umfangreiche Lieferantenlisten investieren, ohne die tatsächlich geschäftskritischen Abhängigkeiten zu beherrschen.
Eine Unterbrechung kann unterschiedliche Ursachen haben: Insolvenz, Cyberangriff, Ausfall eines Rechenzentrums, Qualitätsmängel, geopolitische Einschränkungen, Streik, Naturereignis oder der Verlust von Schlüsselpersonal. Die Wirkung ist dabei oft indirekt. Fällt beispielsweise ein IT-Dienstleister aus, kann die Produktionsplanung stillstehen. Fehlt ein Spezialbauteil, entstehen möglicherweise Vertragsverletzungen gegenüber eigenen Kunden. Wirksame Vorsorge betrachtet deshalb Ursache, Auswirkung und verfügbare Reaktionszeit gemeinsam.
Kritische Prozesse als Ausgangspunkt wählen
Der belastbarste Einstieg beginnt bei der Business Impact Analyse. Sie identifiziert, welche Prozesse besonders zeitkritisch sind, welche Mindestressourcen sie benötigen und nach welcher Zeit ein Ausfall nicht mehr akzeptabel ist. Daraus lassen sich Wiederanlaufziele, Mindestbetriebsniveaus und Prioritäten für die Lieferkette ableiten.
Für jeden kritischen Prozess sollte nachvollziehbar sein, welche externen Abhängigkeiten bestehen. Dazu gehören nicht nur direkte Vertragspartner. Relevant sind auch Unterauftragnehmer, Monopol- oder Single-Source-Konstellationen, gemeinsam genutzte Standorte, Transportwege und digitale Plattformen. Gerade bei Cloud- und Managed-Service-Modellen liegt die tatsächliche Abhängigkeit häufig mehrere Ebenen hinter dem unmittelbaren Vertragspartner.
Eine gute Analyse unterscheidet zwischen kritischen und lediglich wichtigen Lieferanten. Nicht jeder Ausfall rechtfertigt dieselbe Vorsorge. Ein Lieferant ist kritisch, wenn seine Leistung innerhalb der definierten maximal tolerierbaren Ausfallzeit nicht ersetzt werden kann oder wenn sein Ausfall erhebliche Folgen für Sicherheit, Compliance, Umsatz oder Versorgung auslöst. Diese Einstufung muss regelmäßig überprüft werden, denn Geschäftsmodelle, Lieferketten und technische Architekturen verändern sich.
Risiken bewerten, ohne sich in Details zu verlieren
Eine umfassende Risikoerhebung kann schnell unübersichtlich werden. Deshalb ist eine risikoorientierte Segmentierung sinnvoll. Kritische Lieferbeziehungen erhalten eine tiefere Prüfung, klarere Anforderungen und engmaschigere Pflege als Standardlieferanten. Maßgeblich sind insbesondere Substituierbarkeit, geografische Konzentration, finanzielle Stabilität, Informationssicherheit, Lieferzeit, Lagerreichweite sowie die Abhängigkeit von einzelnen Fachkräften oder Technologien.
Besondere Aufmerksamkeit verdienen versteckte Konzentrationsrisiken. Mehrere scheinbar unabhängige Lieferanten können dasselbe Vormaterial, denselben Logistikdienstleister oder dieselbe Cloud-Plattform nutzen. Auch ein zweiter Lieferant schafft keine echte Redundanz, wenn beide über dieselbe Region, denselben Hafen oder dieselbe technische Infrastruktur versorgt werden.
Die Bewertung sollte pragmatisch bleiben. Fragebögen und Nachweise sind notwendig, ersetzen aber keine Analyse der eigenen Auswirkungen. Ein Lieferant kann über ein zertifiziertes Managementsystem verfügen und dennoch für den konkreten Bedarf keine ausreichende Wiederanlaufleistung zusichern. Umgekehrt kann ein kleiner Spezialanbieter für einen eng definierten Prozess gut abgesichert sein. Es kommt auf die nachweisbare Leistungsfähigkeit im konkreten Störungsszenario an.
Anforderungen verbindlich in Lieferbeziehungen verankern
Erkannte Risiken entfalten erst dann Wirkung, wenn sie in Beschaffung, Vertragsmanagement und Lieferantensteuerung übersetzt werden. Für kritische Leistungen gehören Kontinuitätsanforderungen in Ausschreibungen, Auswahlentscheidungen und Verträge. Das betrifft beispielsweise erreichbare Ansprechpartner, Meldefristen, Eskalationswege, Wiederanlaufzeiten, Mindestkapazitäten, Datenzugang, Notbetriebsverfahren und Mitwirkung an Übungen.
Die Anforderungen müssen verhältnismäßig sein. Ein globaler Cloud-Anbieter wird andere Nachweise und Steuerungsmöglichkeiten bieten als ein regionaler Speziallieferant. Auch die eigene Verhandlungsposition spielt eine Rolle. Wenn vertragliche Einflussmöglichkeiten begrenzt sind, steigt die Bedeutung interner Kompensationsmaßnahmen - etwa Sicherheitsbestände, manuelle Ausweichverfahren, alternative technische Architekturen oder die Qualifizierung zusätzlicher Bezugsquellen.
Kontinuitätsregelungen sollten nicht als einmalige Vertragsanlage behandelt werden. Ansprechpartner wechseln, Standorte werden verlagert und Services verändern sich. Regelmäßige Reviews stellen sicher, dass vereinbarte Maßnahmen weiterhin zur tatsächlichen Abhängigkeit passen. Besonders bei ausgelagerten IT-Services ist die Abstimmung mit IT Service Continuity Management und Informationssicherheit unverzichtbar.
Handlungsfähigkeit für den Störungsfall vorbereiten
Ein Lieferantenausfall ist zunächst ein operatives Ereignis. Wird er nicht rechtzeitig eingeordnet und gesteuert, kann daraus eine Krise entstehen. Daher braucht Supply Chain Continuity Management klare Entscheidungswege: Wer bewertet die Auswirkung auf kritische Prozesse? Wer entscheidet über Priorisierungen? Wer kommuniziert mit Kunden, Behörden und Partnern? Und wann wird der Krisenstab einberufen?
Notfallpläne müssen über allgemeine Formulierungen hinausgehen. Für relevante Szenarien sollten konkrete Optionen vorbereitet sein: Bestände umverteilen, Fertigungsreihenfolgen anpassen, Alternativprodukte freigeben, manuelle Verfahren aktivieren, Kundenaufträge priorisieren oder Lieferungen auf andere Standorte verlagern. Nicht jede Maßnahme ist jederzeit sinnvoll. Ihre Wirksamkeit hängt von Dauer, Umfang und Ursache der Unterbrechung ab.
Besonders wertvoll sind Übungen, in denen Beschaffung, Fachbereiche, IT, Recht, Kommunikation und Krisenmanagement zusammenarbeiten. Eine Übung zeigt schnell, ob Kontaktlisten aktuell sind, Eskalationen funktionieren und Entscheidungsträger über belastbare Informationen verfügen. Sie macht auch Zielkonflikte sichtbar: Eine kurzfristige Umstellung auf einen Ersatzlieferanten kann etwa Qualitätsfreigaben, Datenschutzprüfungen oder regulatorische Anforderungen auslösen. Solche Zielkonflikte gehören vor dem Ernstfall auf den Tisch.
Regulatorische Anforderungen als Steuerungsimpuls nutzen
NIS-2, DORA, KRITIS-Vorgaben und der BSI-Standard 200-4 erhöhen je nach Organisation den Druck, Drittparteienrisiken, Notfallvorsorge und Wiederherstellungsfähigkeit nachvollziehbar zu steuern. Die Anforderungen unterscheiden sich nach Branche, Rolle und Geltungsbereich. Sie führen jedoch in dieselbe Richtung: Kritische Abhängigkeiten müssen dokumentiert, bewertet, überwacht und in die Notfallorganisation eingebunden sein.
Compliance entsteht nicht durch Dokumente allein. Prüffähige Nachweise sind das Ergebnis eines gelebten Managementsystems mit klaren Verantwortlichkeiten, belastbaren Entscheidungen und regelmäßiger Pflege. Wer Supply-Chain-Risiken nur für Audits erhebt, wird im Ereignisfall häufig feststellen, dass Lieferantendaten, Wiederanlaufannahmen und tatsächliche Handlungsoptionen auseinanderfallen.
Kontinuität dauerhaft operationalisieren
Die größte Herausforderung ist selten die erste Risikoanalyse. Schwieriger ist es, Informationen dauerhaft aktuell zu halten und Veränderungen rechtzeitig zu bewerten. Neue Lieferanten, veränderte Services, Fusionen, Standortwechsel oder neue gesetzliche Anforderungen können die Kritikalität einer Abhängigkeit wesentlich verändern.
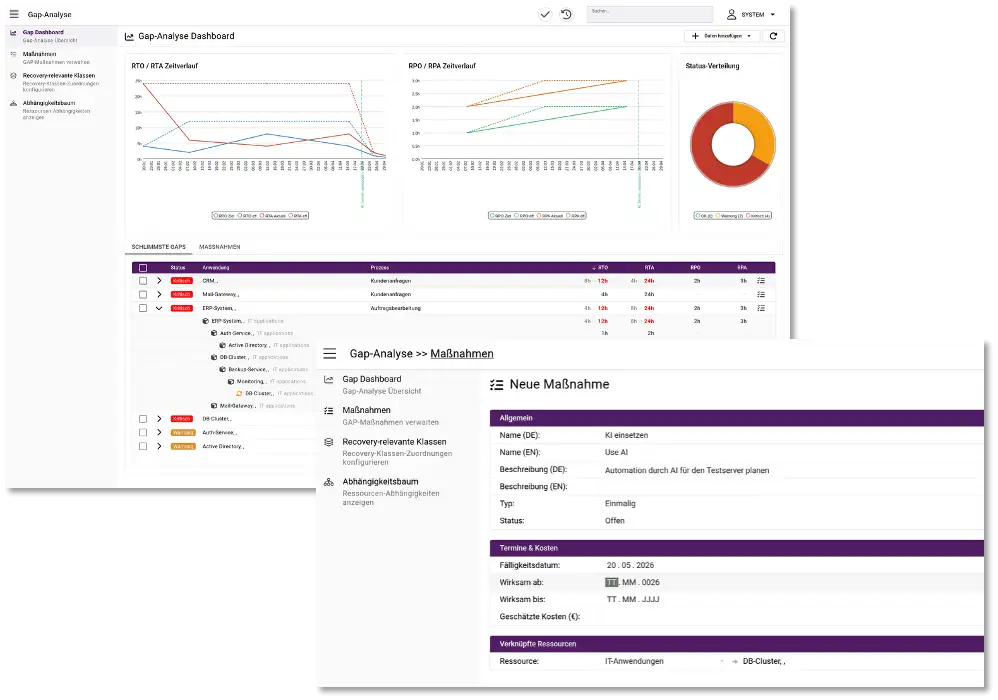
Hier helfen feste Pflegezyklen, eindeutige Datenverantwortung und eine zentrale, nachvollziehbare Dokumentation. Eine Softwareplattform wie [alive-IT] kann BCM-, ITSCM- und Lieferketteninformationen konsolidieren, Verantwortlichkeiten transparent machen und Reviews sowie Übungen systematisch unterstützen. Technologie ersetzt keine fachliche Bewertung, sie reduziert jedoch den manuellen Aufwand und verbessert die Verlässlichkeit der Notfallvorsorge.
Wirksames Supply Chain Continuity Management zeigt sich nicht an der Zahl ausgefüllter Fragebögen. Es zeigt sich daran, ob eine Organisation bei einem Ausfall kritische Leistungen priorisieren, Entscheidungen zügig treffen und ihre Lieferfähigkeit kontrolliert sichern kann. Genau diese Handlungsfähigkeit sollte der Maßstab für jede Maßnahme sein.